Avant une première levée, la cybersécurité pour startup passe souvent après le produit, les clients et les recrutements. C’est pourtant la période où un compte de messagerie piraté, un faux ordre de virement ou une clé d’API publiée par erreur pèsent le plus lourd : la trésorerie est courte, l’équipe aussi, et un investisseur qui découvre l’incident pendant l’audit peut revoir ses conditions ou renoncer. Voici les risques à traiter d’abord, les règles déjà en vigueur, ce que regardent les fonds et un plan d’action sur 90 jours.
Avant la levée, une petite équipe très exposée
Prenons une startup de six personnes : une suite bureautique en ligne, un compte cloud ouvert avec la carte bancaire d’un fondateur, un dépôt de code, un outil de paiement, une vingtaine d’abonnements SaaS et deux freelances qui ont gardé leurs accès. Les fondateurs administrent presque tout, et personne ne tient la liste de qui accède à quoi.
La petite taille ne protège pas : les attaques courantes reposent sur l’hameçonnage de masse et les identifiants volés. En 2025, Cybermalveillance.gouv.fr a assisté plus de 500 000 victimes, particuliers compris (+20 %), et place le piratage de compte en tête des menaces visant les professionnels (+45 %), selon son bilan d’activité publié le 26 mars 2026. L’ANSSI a traité 128 compromissions par rançongiciel en 2025, les TPE, PME et ETI restant la catégorie de victimes la plus touchée.
La levée ajoute deux risques : son annonce signale une trésorerie fraîche à tout le monde, fraudeurs compris, et sa préparation fait circuler des documents sensibles entre fondateurs, conseils et fonds.
Les cinq risques à traiter en priorité
Le piratage des comptes d’administration
La messagerie et la suite bureautique (Google Workspace, Microsoft 365) ouvrent la porte au reste : réinitialisation des mots de passe, documents partagés, faux messages aux clients. Viennent ensuite le cloud, le dépôt de code, le nom de domaine et l’outil de paiement. Un seul compte de fondateur compromis peut faire perdre à la fois le site, la messagerie et la production.
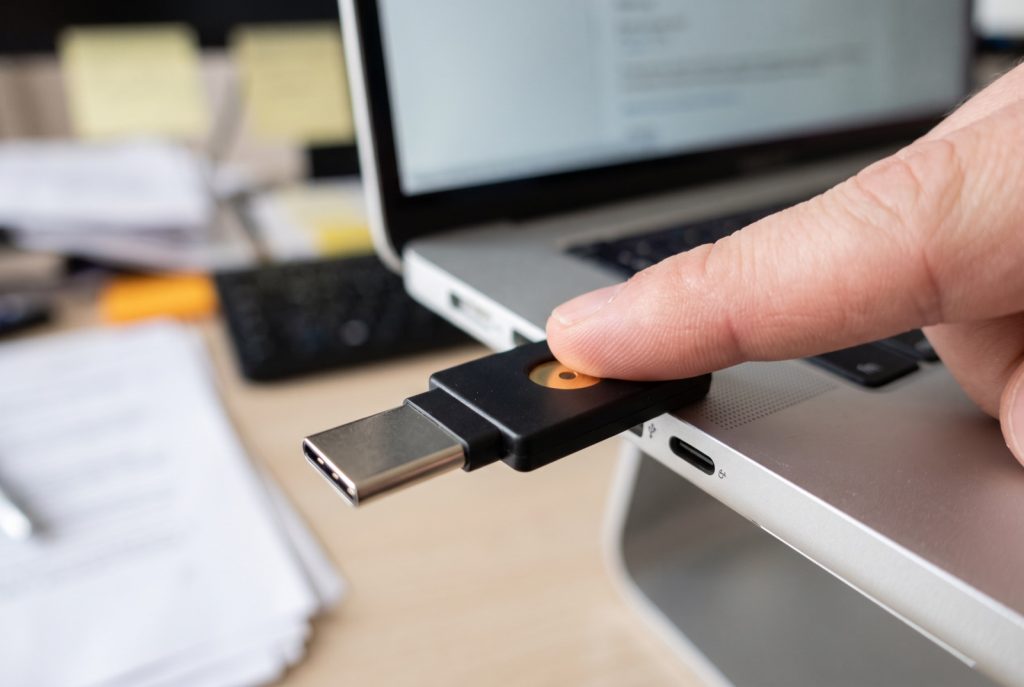
La parade : la double authentification partout, des clés de sécurité physiques ou des passkeys pour les administrateurs, un gestionnaire de mots de passe d’équipe. Les conseils pour protéger sa messagerie professionnelle des cyberattaques s’appliquent en premier.
La fraude au virement et au faux RIB
Faux dirigeant pressé, faux fournisseur qui change de coordonnées bancaires, faux salarié qui modifie son RIB avant la paie : ces fraudes suivent souvent un piratage de compte, qui fournit à l’escroc les noms et les échéances réels. Cybermalveillance.gouv.fr relève une hausse de 170 % des fraudes au virement en 2025, tous publics confondus, et leur extension à la facturation électronique et à la paie.
La réponse est une procédure : tout nouveau bénéficiaire ou changement de RIB se vérifie par un appel à un numéro déjà connu, jamais celui du message, et les gros virements exigent deux validations. La facture électronique, que toutes les entreprises doivent pouvoir recevoir depuis le 1er septembre 2026, ne dispense pas de ce contrôle.
Les secrets et le code exposés
Un jeton d’accès au cloud ou un identifiant d’API d’un fournisseur d’IA oublié dans un dépôt de code donne un accès direct. L’éditeur GitGuardian a recensé 28,65 millions de nouveaux secrets dans les commits publics de GitHub en 2025 (+34 %), et ceux liés à des services d’IA ont bondi de 81 %, à près de 1,3 million, selon son rapport publié le 17 mars 2026. Plus de 64 % des secrets valides repérés en 2022 l’étaient encore en janvier 2026.
Le code doit aussi appartenir à la société : un freelance qui n’a pas cédé ses droits par écrit ou un dépôt hébergé sur le compte personnel d’un ancien associé deviennent des points d’audit. Les parades : un outil de détection des secrets, un coffre dédié pour les identifiants et la révocation immédiate de tout jeton exposé.
La fuite de données clients
Un export de la base clients sur un poste personnel, un espace de stockage cloud laissé public ou un outil SaaS mal paramétré suffisent à exposer des données personnelles. Pour une startup B2B, l’incident devient commercial : sous-traitante au sens du RGPD, elle doit prévenir ses clients dans les meilleurs délais, et un grand compte peut ne pas renouveler un fournisseur qui a perdu ses données.
L’IA, dans l’équipe et dans le produit
Un salarié qui colle un contrat, un fichier clients ou du code dans un assistant d’IA grand public fait sortir ces données de l’entreprise, sous des conditions qui autorisent parfois leur réutilisation pour entraîner les modèles. Une charte d’une page et une liste d’outils autorisés, avec des comptes professionnels, couvrent le plus urgent.
Pour les éditeurs d’IA, le produit lui-même devient une cible. Dans ses recommandations de sécurité pour un système d’IA générative, publiées le 29 avril 2024, l’ANSSI distingue trois catégories d’attaques : la manipulation du système par des requêtes malveillantes, l’infection pendant l’entraînement et l’exfiltration de données ou de paramètres du modèle. Les agences digitales qui branchent l’IA sur les données de leurs clients cumulent les deux expositions.
Ce que la loi impose déjà, levée ou pas
Le RGPD s’applique dès le premier fichier de clients ou de prospects et, au-delà de ses principes fondateurs, impose une sécurité adaptée au risque. Le responsable du traitement notifie à la CNIL, dans les 72 heures après en avoir pris connaissance, toute violation de données personnelles présentant un risque pour les personnes ; si ce risque est élevé, il les prévient aussi, et il documente en interne toutes les violations, même mineures, comme le rappelle la page de la CNIL sur la notification des violations.
Le paquet « omnibus numérique » de la Commission européenne, présenté le 19 novembre 2025, propose 96 heures pour les seules violations à risque élevé. Le Conseil de l’UE a arrêté sa position le 21 octobre 2026, pas encore le Parlement européen : les 72 heures restent la règle.
Côté assurance, l’article L12-10-1 du Code des assurances, issu de la loi du 24 janvier 2023 dite LOPMI, subordonne depuis le 24 avril 2023 l’indemnisation des pertes dues à une cyberattaque à une plainte déposée dans les 72 heures suivant sa découverte. Selon la direction générale du Trésor, une alerte passée par 17Cyber ne remplace pas cette plainte.
Les éditeurs de logiciels et fabricants d’objets connectés relèvent du règlement européen sur la cyberrésilience (Cyber Resilience Act). Depuis le 11 septembre 2026, ils doivent signaler toute vulnérabilité activement exploitée et tout incident grave touchant leurs produits, avec une alerte sous 24 heures et une notification sous 72 heures, selon la note de la Commission européenne du 11 septembre 2026. Les autres obligations, dont le marquage CE, s’appliqueront le 11 décembre 2027. Un SaaS pur n’est en principe visé que s’il sert au fonctionnement d’un produit vendu.
Pour NIS 2, le projet de loi « résilience » qui transpose la directive, adopté par le Sénat le 12 mars 2025, attendait encore en novembre 2026 son examen en séance à l’Assemblée nationale, reporté le 6 octobre 2026. Une jeune startup y échappe dans la plupart des cas, mais ses clients soumis au texte peuvent lui imposer leurs exigences par contrat. DORA, applicable depuis le 17 janvier 2025, oblige déjà banques et assureurs à le faire avec leurs prestataires informatiques.
Ce que regardent les investisseurs pendant l’audit
Pour un fonds, la cybersécurité pour startup se juge sur pièces. À l’amorçage, l’examen tient parfois en quelques questions ; il s’approfondit avec la taille du tour et la sensibilité des données (santé, finance, grands comptes). Répondre par des documents plutôt que par des promesses fait gagner du temps dans la préparation d’une levée de fonds.
- Qui détient les accès d’administration, et la double authentification est-elle généralisée ?
- Quels outils, données et sous-traitants, avec quels contrats et quel registre des traitements ?
- Où sont les sauvegardes, et quand la restauration a-t-elle été testée ?
- Quels incidents ont eu lieu, et comment ont-ils été traités ?
- Le code, le nom de domaine et les comptes cloud sont-ils au nom de la société ?
- Un test d’intrusion a-t-il été mené, et ses failles ont-elles été corrigées ?
En augmentation de capital, le contrat d’investissement comporte d’ordinaire des déclarations de la société et des fondateurs sur sa conformité, données personnelles comprises : taire un incident connu expose à une mise en cause après la signature. Pour la salle de données, des droits par investisseur, des consultations journalisées et des liens qui expirent valent mieux que des pièces jointes.
Cybersécurité pour startup : le plan d’action sur 90 jours
Ces mesures coûtent surtout du temps : les trois premières occupent le premier mois, les trois suivantes le deuxième, les trois dernières le troisième.
- Inventorier les comptes, outils, données et accès, prestataires et anciens collaborateurs compris, et fermer ce qui ne sert plus.
- Activer la double authentification partout, en commençant par la messagerie, le cloud, la banque, le nom de domaine et le dépôt de code.
- Mettre au nom de la société le nom de domaine, les comptes cloud et ceux des magasins d’applications.
- Sauvegarder les données, chiffrées et hors du compte principal, puis tester une restauration complète.
- Écrire la procédure de paiement : double validation au-delà d’un seuil, rappel avant tout changement de RIB.
- Automatiser les mises à jour et chiffrer les disques, y compris sur les ordinateurs personnels.
- Tenir le registre des traitements, signer les contrats de sous-traitance et consigner chaque incident.
- Rédiger un plan de réponse d’une page : qui décide, qui prévenir (17Cyber, assureur, CNIL, plainte), où trouver les numéros si la messagerie tombe.
- Former l’équipe à l’hameçonnage et aux règles d’usage de l’IA, puis refaire le point chaque trimestre.
Pour se faire aider, MonAideCyber, le dispositif de l’ANSSI, propose un diagnostic gratuit mené par un aidant formé, qui débouche sur six mesures prioritaires, et la SecNumacadémie forme sans frais aux bases. La direction générale des Entreprises recense ces dispositifs, le label ExpertCyber et les aides régionales dans une synthèse publiée le 3 novembre 2026, et les bonnes pratiques de cybersécurité en petite entreprise complètent ce plan.
Questions fréquentes
Une startup de moins de 50 salariés est-elle concernée par NIS 2 ?
En général non. La directive vise les entités d’au moins 50 salariés, ou dont le chiffre d’affaires et le bilan dépassent 10 millions d’euros, dans 18 secteurs, avec des exceptions sans condition de taille comme les fournisseurs de services DNS ou de communications électroniques. Une petite structure reste exposée par ricochet : ses clients soumis au texte doivent maîtriser la sécurité de leurs fournisseurs et peuvent l’exiger par contrat.
Faut-il un test d’intrusion avant de lever des fonds ?
Ce n’est pas une obligation dans la plupart des secteurs. Un test d’intrusion a du sens quand l’application traite des données sensibles ou vise des grands comptes, une fois les bases en place : sans contrôle des accès, il confirmera surtout des faiblesses connues. Un périmètre limité à l’application et à son API, avec la preuve des corrections, répond mieux aux questions d’un investisseur.
Que faire dans les premières heures d’une cyberattaque ?
Cybermalveillance.gouv.fr recommande d’isoler du réseau les machines touchées sans les éteindre, de débrancher les sauvegardes connectées et de ne pas payer de rançon. Le service 17Cyber aide à qualifier l’attaque et oriente vers les forces de l’ordre. Viennent ensuite l’assureur, la plainte sous 72 heures, la notification à la CNIL si des données personnelles sont en cause et un journal daté des actions.
Une assurance cyber est-elle utile avant la levée ?
Elle peut se justifier dès que l’activité dépend d’outils en ligne ou de données clients. Selon les contrats, elle couvre l’assistance technique, la restauration, la perte d’exploitation et la responsabilité envers les tiers. Les questionnaires de souscription portent en général sur l’authentification et les sauvegardes, ce qui rejoint le plan ci-dessus. Restent à lire les exclusions de près.
À retenir
En matière de cybersécurité pour startup, les menaces les plus probables avant une levée viennent de comptes mal protégés, de faux virements et de secrets exposés, davantage que d’attaques sophistiquées. Double authentification, actifs au nom de la société, sauvegardes testées et procédure de paiement écrite couvrent la plus grande part du risque en quelques semaines. Le registre RGPD, le plan de réponse et l’historique des incidents font le reste : ce sont les pièces qu’un fonds demandera.